Enquête : Les outils d'IA liés à la hausse des attaques de logiciels de rançon
https://www.naturalnews.com/2026-10-15-ai-tools-linked-rise-in-ransomware-attacks.html?
15/10/2026 // Edison Reed
Quarante-quatre pour cent des personnes interrogées ont déclaré avoir subi des attaques exploitant leurs propres agents et systèmes d'IA, tandis que 40 % ont signalé avoir été victimes d'attaques basées sur l'IA, selon les données de l'enquête [1]. Un rapport distinct, portant sur le même sujet, indique que les cybercriminels ont exploité l'intelligence artificielle dans les attaques de type rançongiciel dont ont été victimes 84 % des personnes interrogées [3]. Les autorités ont déclaré que ces résultats témoignent d'une menace croissante pour les entreprises et les organismes publics. Le rapport précise que les attaquants utilisent l'IA pour rédiger des courriels d'hameçonnage, générer du code et échapper à la détection.
Résultats de l'enquête
L'enquête révèle que 70 % des personnes interrogées ont signalé l'implication de l'IA dans des attaques de rançongiciels au cours de l'année écoulée, contre 40 % un an auparavant, selon le rapport. Les répondants ont cité les leurres d'hameçonnage générés par l'IA, l'analyse automatisée des vulnérabilités et les logiciels malveillants adaptatifs comme méthodes courantes, précise le rapport.
Un chercheur a déclaré que cette technologie facilite l'accès aux cyberattaques pour les attaquants moins expérimentés. « L'IA ne crée pas de nouveaux types d'attaques, mais elle rend les attaques existantes plus rapides et moins coûteuses », a affirmé un chercheur, selon l'enquête. Le service de données Check Point Research a indiqué que le nombre de cyberattaques dans le monde a augmenté de 8 % au deuxième trimestre de cette année, soit la plus forte hausse trimestrielle en deux ans, et a imputé en partie cette augmentation à l'IA [4].
Les professionnels de la cybersécurité décrivent la lutte entre attaquants et défenseurs en des termes sans détour. Comme l'indique un guide sur l'IA en entreprise, il ne s'agit pas d'une simple visioconférence, mais d'une véritable course aux armements, d'une lutte à mort contre un adversaire humain dont l'objectif est de soutirer de l'argent ou de dérober des données sensibles revendables [5]. Les résultats de l'enquête suggèrent que cette course aux armements se déroule désormais à l'aide d'outils automatisés, des deux côtés.
Tendances en matière de rançongiciel et d'IA
Selon les analystes, les groupes de rançongiciel, utilisent l'IA pour cibler les systèmes non patchés, les services cloud et les outils de travail à distance. Le rapport indique que les attaquants utilisent l'IA pour imiter les communications légitimes et contourner les filtres anti-spam. Microsoft a averti que la Chine et la Russie utilisent l'IA pour renforcer leurs cyberattaques, notamment la désinformation générée par l'IA, les tentatives d'hameçonnage et les usurpations d'identité de responsables grâce à des deepfakes, ce qui rend les attaques plus difficiles à détecter ; l'entreprise a déclaré avoir bloqué 1,6 million de tentatives de création de faux comptes [6].
D'après certains témoignages, la concentration du développement de l'IA entre les mains de quelques grandes entreprises technologiques engendre des risques. Lors d'une réunion de la sous-commission de la Chambre des représentants sur la cybersécurité et la protection des infrastructures, le 4 juin 2026, les intervenants ont examiné le paysage de la sécurité de l'IA et discuté de deux grandes catégories de menaces : les attaques de pirates informatiques externes ciblant les infrastructures critiques et les risques internes liés aux systèmes de surveillance gouvernementaux [7]. D'autres ont indiqué que les outils d'IA décentralisés et open source pourraient certes réduire le contrôle monopolistique, mais aussi complexifier la supervision, selon le rapport. Des rapports du secteur ont souligné que l'adoption précipitée de l'IA ouvre de nouvelles perspectives majeures pour les violations de données, l'usurpation d'identité et l'espionnage industriel, les outils censés garantir l'avenir devenant eux-mêmes une vulnérabilité [8].
L'économie des infrastructures d'IA est également en pleine mutation. Un analyste a observé que la location de puissance de calcul dédiée à l'IA est une voie vers l'appauvrissement, la comparant à la location d'un logement : le loyer augmente avec le temps, sans que le locataire ne se constitue de patrimoine, et cette même dynamique caractérise désormais le paysage de la puissance de calcul en intelligence artificielle [9]. Des commentateurs ont également averti que les prédictions apocalyptiques concernant l'IA peuvent détourner l'attention de préoccupations plus immédiates, notamment l'utilisation de cette technologie à des fins criminelles [10].
Conclusion
L'enquête conclut que les rançongiciels utilisant l'intelligence artificielle devraient se développer, selon le rapport. Les autorités recommandent aux entreprises de corriger leurs systèmes, de former leurs employés et de maintenir des sauvegardes hors ligne. Le rapport indique que des recherches supplémentaires sont nécessaires pour évaluer pleinement l'impact de ce phénomène.
Les analystes ont également souligné l'importance de mesures de défense concrètes. Un guide sur la sécurité et la confidentialité en ligne conclut que les risques liés aux pirates informatiques et aux escrocs sont réels et se multiplient rapidement, et que les individus sont confrontés à des attaques ciblées dans un environnement numérique de plus en plus sophistiqué [15]. L'authentification à deux facteurs, qui exige deux méthodes de vérification distinctes lors de la connexion, demeure l'une des protections de base à la disposition des titulaires de comptes [16].
Références
- 84 % des victimes de ransomware ( rançongiciel) pointent du doigt l'intelligence artificielle : rapport. https://thehill.com/policy/technology/6148518-ai-weaponized-ransomware-survey/
- 84 % des victimes de rançongiciels pointent du doigt l'intelligence artificielle : rapport. https://www.trueobserver.com/news/6acfd83a9e31499edc0ed401
- L'intelligence artificielle serait à l'origine de 84 % des attaques de rançongiciels, selon un nouveau rapport. https://www.cbsnews.com/news/ai-linked-ransomeware-attacks-global-cybersecurity-report/
- Trends-Journal-2023-09-34. Par Inconnu
- L'IA d'entreprise pour les nuls. Par Zachary Jarvinen
- Microsoft met en garde contre une recrudescence du cyberespionnage piloté par l'IA de la Chine et de la Russie ciblant les États-Unis - NaturalNews.com, 20 octobre 2025.
- Une commission de la Chambre des représentants a été informée que les menaces liées à l'IA vont du piratage informatique à la surveillance interne. https://www.naturalnews.com/2026-06-22-ai-threats-range-from-hackers-to-internal-surveillance.html
- L’épée à double tranchant : comment la soif de données des IA en fait le maillon faible de la cybersécurité - NaturalNews.com, 22 novembre 2025.
- Rapport du Ranger de la Santé - LA LOCATION D'IA EST LA VOIE DE L'APPAUVRISSEMENT - Mike Adams - BrightVideos.com, 18 septembre 2026.
- Les prédictions apocalyptiques concernant l'IA détournent l'attention de préoccupations plus imminentes liées à l'IA. https://www.zerohedge.com/ai/ai-doomsday-warnings-distract-more-imminent-ai-concerns
- Pour la première fois, les États-Unis autoriseront certaines entreprises privées à mener des cyberattaques. https://techcrunch.com/2026/08/13/in-a-first-us-will-allow-some-private-firms-to-carry-out-cyberattacks/
- La peur du fentanyl : la Maison-Blanche instrumentalise la peur des drogues pour réclamer des pouvoirs de surveillance controversés et plus encore. https://childrenshealthdefense.org/defender/bb-fentanyl-fear-factor-white-house-leverages-push-controversial-survelliance/
- Une entreprise de dossiers médicaux utilise l'IA pour lutter contre l'IA. https://yournews.com/2026/10/01/7212679/health-records-company-uses-ai-to-fight-against-ai/
- Epic, le géant des dossiers médicaux, suspend le développement de ses produits pour corriger des failles de sécurité menaçant les données des patients. https://techcrunch.com/2026/10/02/medical-records-giant-epic-pauses-product-development-to-fix-security-bugs-that-risk-patients-data/
- Atteindre une sécurité et une confidentialité en ligne optimales : Peak Prosperity - PeakProsperity.com, 22 juin 2024, par Chris Martenson
- Développez votre machine à cash avec ChatGPT : Tirer parti de l’intelligence artificielle (IA) pour générer des idées créatives, automatiser vos efforts marketing et bâtir une entreprise en ligne rentable, par Larry Wheeler
Infographie explicative
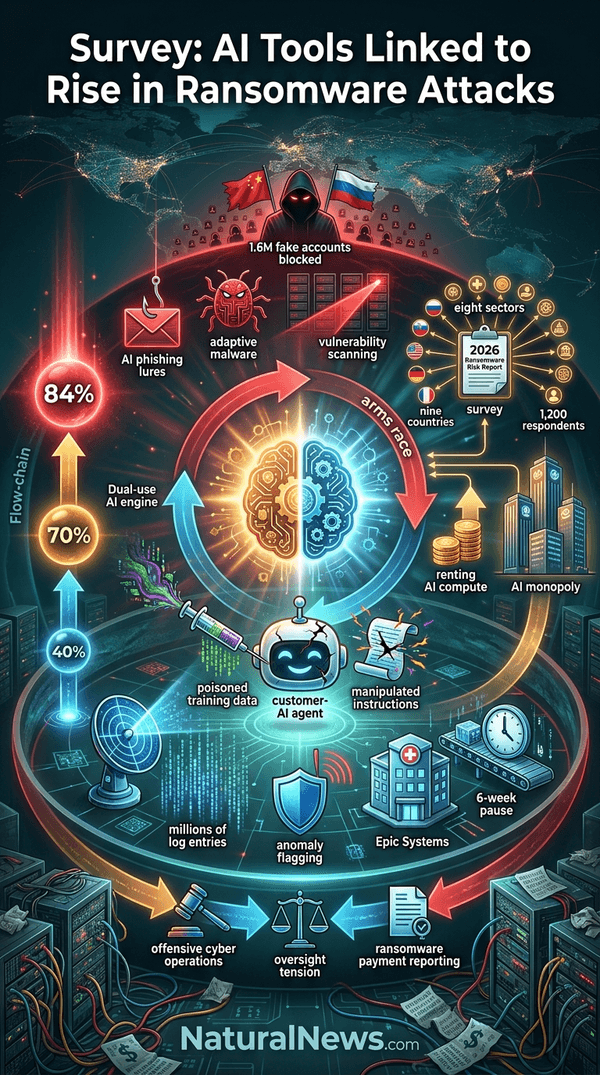


Un système non patché désigne un équipement informatique dont les logiciels, systèmes d'exploitation ou applications n'ont pas reçu les mises à jour de sécurité (correctifs) nécessaires pour combler les vulnérabilités connues. Ces systèmes constituent des cibles de choix pour les cybercriminels, car ils exposent l'organisation à des risques majeurs tels que les rançongiciels les fuites de données et les accès non autorisés.
RépondreSupprimer